 Вход в личный кабинет
- Реферат
- Информатика
Реферат на тему «Защита информации в интернете»
- Тип работы
- Реферат
- Объём
- 12 страниц
- Оформление
- ГОСТ 7.32‑2017
- Предмет
- Информатика
- Год
- 2026
- В работе
- таблицы и графики
Реферат по информатике о защите информации в интернете. Раскрыто понятие защиты информации по ГОСТ Р 50922-2006 и три её свойства, описаны фишинг, телефонное мошенничество, вредоносные программы, шифровальщики и утечки баз, рассмотрены антивирусы, шифрование TLS и двухфакторная аутентификация. Есть таблица угроз и мер защиты и график числа IT-преступлений в России по данным МВД.
Как выглядит работа
Так выглядят листы открытой части в оформлении по ГОСТ. Любой лист можно открыть крупно.
 Лист 1
 Лист 2
 Лист 3
 Лист 4
 Лист 5
Паспорт работы
Актуальность
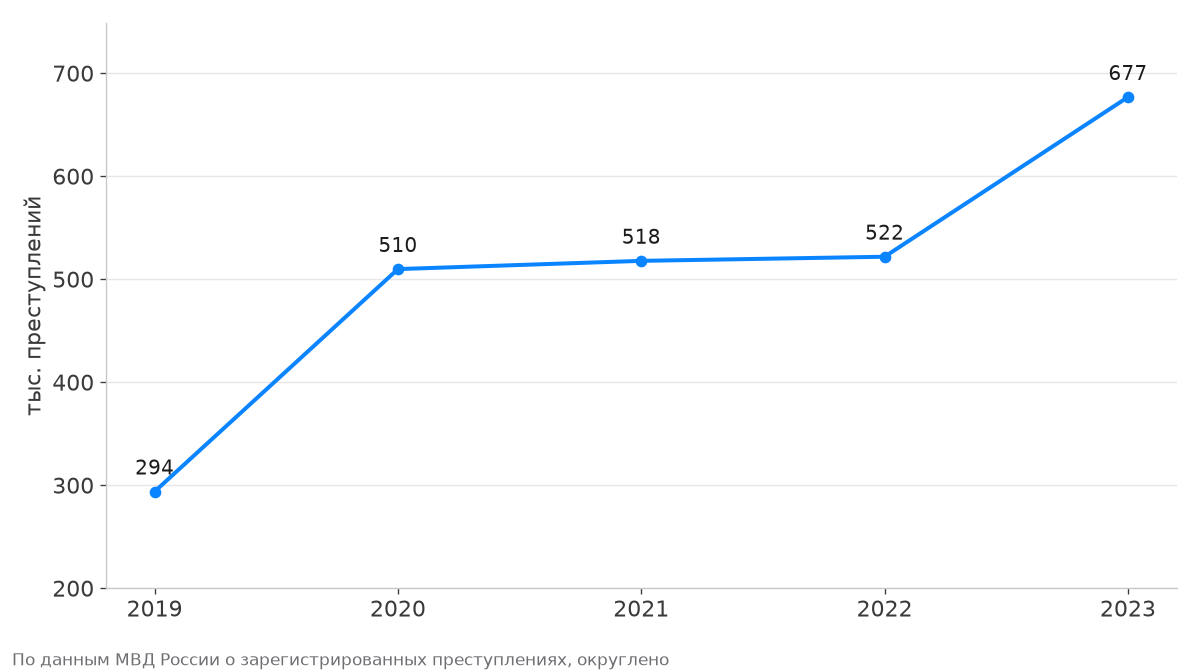
Число преступлений с использованием IT в России выросло с 294 тысяч в 2019 году до 677 тысяч в 2023 году, и большинство из них направлено на обычных пользователей.
Цель
Рассмотреть основные угрозы безопасности информации в интернете и способы защиты от них.
Задачи
- Раскрыть понятие защиты информации и её свойства.
- Описать распространённые угрозы для пользователей сети.
- Рассмотреть технические средства защиты.
- Сформулировать правила безопасного поведения и указать правовые основы защиты.
Методы
План работы
2 раздела · 6 подпунктов · ≈ 12 стр.
По плану видно, как тема разложена на разделы и сколько места отведено каждому из них. Пункты, которые есть в открытом тексте, ведут прямо к нужному месту.
II.Угрозы информации в интернете и способы защиты≈ 5 стр.
- II.1.Понятие защиты информации≈ 2 стр.
- II.2.Основные угрозы для пользователей сети≈ 2 стр.
- II.3.Технические средства защиты≈ 1 стр.
III.Безопасное поведение и правовая защита информации≈ 5 стр.
- III.1.Правила безопасного поведения в интернете≈ 2 стр.
- III.2.Защита персональных данных≈ 2 стр.
- III.3.Ответственность за преступления в сфере компьютерной информации≈ 1 стр.
- IV.Заключение≈ 1 стр.
- V.Список использованных источниковпосле оплаты
Объём пунктов указан примерно и посчитан для оформления по ГОСТ 7.32-2017, то есть для шрифта Times New Roman 14 с интервалом 1,5.
Текст работы
Ниже открыто ≈ 4,5 стр. из 12, это введение и первая глава. Заключение и список источников остаются в полной версии.
Введение
Ещё двадцать лет назад вопрос о защите информации в интернете касался в основном банков, государственных органов и крупных компаний. Сегодня через сеть проходят оплата коммунальных услуг и покупки, запись к врачу, электронный дневник школьника, переписка с друзьями и рабочие документы, поэтому мишенью злоумышленников может стать любой человек со смартфоном. По данным МВД России, число преступлений с использованием информационных технологий выросло с примерно 294 тысяч в 2019 году до 677 тысяч в 2023 году, и большая их часть связана с мошенничеством и кражами денег со счетов.
Многие из этих преступлений не требуют от нападающего особых технических знаний. Вместо того чтобы взламывать защищённый сервер, мошенник звонит от имени «службы безопасности банка» или присылает ссылку на поддельный сайт, а человек сам сообщает код из СМС. Поэтому защита информации в интернете складывается из двух частей: технических средств, которые выбирают и настраивают специалисты и сами пользователи, и правил поведения, без соблюдения которых даже самая надёжная программа оказывается бесполезной.
Термины, которыми пользуются специалисты, закреплены в ГОСТ Р 50922-2006, а правовую основу составляют законы 2006 года «Об информации, информационных технологиях и о защите информации» и «О персональных данных» и Доктрина информационной безопасности, утверждённая в 2016 году. Устройство средств защиты подробно разобрано у В. Ф. Шаньгина. Для обычных людей памятки выпускают Банк России и МВД, и в них из года в год повторяется один совет: никому не называть код из СМС.
Цель реферата — рассмотреть основные угрозы безопасности информации в интернете и способы защиты от них. Задачи: раскрыть понятие защиты информации и её свойства; описать распространённые угрозы для пользователей сети; рассмотреть технические средства защиты; сформулировать правила безопасного поведения в интернете и указать правовые основы защиты.
Методы: анализ нормативных документов и учебной литературы, обобщение статистических данных, классификация угроз и средств защиты.
Первая глава реферата посвящена угрозам и техническим средствам защиты, вторая — правилам поведения в сети и законам. В конце даны заключение и список источников.
Глава 1. Угрозы информации в интернете и способы защиты
1.1 Понятие защиты информации
ГОСТ Р 50922-2006 определяет защиту информации как деятельность, направленную на предотвращение утечки защищаемой информации, несанкционированных и непреднамеренных воздействий на неё. Обычно говорят о трёх свойствах, которые нужно сохранить. Конфиденциальность означает, что сведения доступны только тем, кому они предназначены. Целостность означает, что информацию никто не изменил без разрешения. Доступность означает, что законный пользователь может получить нужные данные тогда, когда они ему понадобились.
На простом примере интернет-банка эти свойства легко различить. Если посторонний узнал баланс счёта, нарушена конфиденциальность. Если в платёжном поручении кто-то подменил получателя, нарушена целостность. Если сайт банка недоступен из-за атаки, которая забивает его ложными запросами, нарушена доступность, хотя ни одна цифра при этом не украдена и не изменена. Разные угрозы бьют по разным свойствам, и средства защиты подбираются соответственно.
1.2 Основные угрозы для пользователей сети
Чаще всего пользователей обманывают без всякого взлома, приёмами, которые специалисты называют социальной инженерией: расчёт делается на доверие, испуг или спешку. В случае фишинга человек получает письмо якобы от службы доставки с просьбой «подтвердить данные карты» и попадает на сайт, внешне неотличимый от банковского, хотя в адресе заменена одна буква. Телефонные мошенники действуют тем же способом, но вместо ссылки у них голос «сотрудника службы безопасности» и требование решить всё за пять минут.
Другая опасность исходит от вредоносных программ. Вирусы и черви размножаются сами, трояны выдают себя за игру или полезную утилиту, а шифровальщики запирают файлы и требуют выкуп. В мае 2017 года шифровальщик WannaCry за несколько дней заразил сотни тысяч компьютеров по всему миру, в том числе в британских больницах и в российских организациях. Он проникал через уязвимость Windows, исправление для которой Microsoft выпустила ещё в марте, однако обновить свои системы успели далеко не все.
Отдельно стоит сказать о публичных сетях Wi-Fi в кафе, аэропортах и торговых центрах. Злоумышленник может развернуть точку доступа с похожим названием, и тогда весь трафик подключившихся к ней людей пойдёт через его устройство. Шифрование HTTPS защищает большую часть такого трафика, однако вводить пароли от банка и почты в подобных сетях всё равно не рекомендуется, а для работы удобнее пользоваться мобильным интернетом.
Третья группа — утечки данных из баз самих компаний. Пользователь может вести себя безупречно, но если взломан сервер магазина или службы доставки, его имя, телефон и адрес окажутся в открытом доступе. Такие базы затем используют для целевого мошенничества, когда звонящий называет человека по имени и пересказывает его последний заказ, вызывая доверие. Основные угрозы и меры защиты от них сведены в таблицу 1.
Таблица 1 — Основные угрозы информации в интернете и меры защиты
| Угроза | Как действует | Какое свойство нарушает | Основная мера защиты |
|---|---|---|---|
| Фишинг | поддельные письма и сайты выманивают пароли и данные карт | конфиденциальность | проверка адреса сайта, вход только через закладку или приложение |
| Телефонное мошенничество | звонок от имени банка или полиции, давление по времени | конфиденциальность | не сообщать коды, перезвонить в банк по номеру с карты |
| Вредоносные программы | заражение через вложения, взломанные приложения | все три свойства | антивирус, установка программ из официальных магазинов |
| Шифровальщики | шифруют файлы и требуют выкуп | доступность, целостность | резервные копии, своевременные обновления |
| Подбор паролей | перебор и использование паролей из утечек | конфиденциальность | длинные разные пароли, двухфакторная аутентификация |
| DDoS-атаки | перегрузка сервера потоком запросов | доступность | фильтрация трафика на стороне сервиса |
Масштаб проблемы хорошо виден по официальной статистике. На рисунке 1 показано, как менялось число зарегистрированных в России преступлений, совершённых с использованием информационно-телекоммуникационных технологий. Резкий рост пришёлся на 2020 год, когда из-за пандемии люди массово перешли к покупкам и общению через интернет. В 2023 году, по тем же данным, такие преступления составили уже около трети всех зарегистрированных в стране.
1.3 Технические средства защиты
Первый рубеж защиты на компьютере и смартфоне — антивирус и механизмы, встроенные в саму операционную систему. Нынешние антивирусы сверяют файлы с базой известных вредоносных образцов и вдобавок следят за поведением программ: если какая-то из них начинает подряд шифровать документы, её работу останавливают. Брандмауэр решает другую задачу, он пропускает только разрешённые сетевые подключения. Обновления системы закрывают найденные уязвимости, и пример WannaCry хорошо показывает, во что обходится привычка откладывать их «на потом».
Данные, которые передаются по сети, защищает шифрование. Если в адресной строке стоит https и значок замка, браузер установил с сайтом соединение по протоколу TLS, и пароль по дороге никто не перехватит. При этом замок говорит лишь о шифровании канала, а не о порядочности владельца сайта, ведь сертификат без труда получают и мошенники, так что адрес всё равно приходится проверять. В мессенджерах с оконечным шифрованием ключи хранятся только на устройствах собеседников, и сам сервис переписку прочитать не может.
Остаётся вопрос о том, как сервис узнаёт своего владельца. Пароль из восьми цифр перебирается за секунды, поэтому специалисты советуют длинные парольные фразы, отдельный пароль для каждого сайта и менеджер паролей, который их запоминает. Ещё надёжнее двухфакторная аутентификация: после ввода пароля сервис просит код из приложения или СМС, и украденный пароль без телефона владельца почти ничего не даёт. О правилах поведения в сети и о законах, защищающих информацию, пойдёт речь во второй главе.
Дальше текст закрыт
В полной версии идут остальные главы, заключение и список из 5 источников по ГОСТ. Работу на эту же тему можно собрать в редакторе: план и первые страницы он делает бесплатно, а остальное открывается после оплаты.
Частые вопросы
Какие свойства информации нужно защищать?
Конфиденциальность (доступ только у тех, кому положено), целостность (никто не изменил данные без разрешения) и доступность (законный пользователь получает данные вовремя).
Какая угроза в интернете самая распространённая?
Социальная инженерия: фишинговые письма и сайты и телефонные звонки от имени банка, при которых человек сам сообщает пароль или код.
Что включить в реферат о защите информации в интернете?
Понятие и свойства защиты информации, классификацию угроз со статистикой, технические средства защиты, правила безопасного поведения и законы, на которых строится защита.
Можно ли сдать этот реферат как свой?
Нет, этот текст опубликован в открытом каталоге, и проверка на заимствования его найдёт. Используйте пример, чтобы понять, как разложить тему по главам, а свою работу соберите в редакторе или напишите сами.
Чем реферат отличается от доклада на ту же тему?
Реферат подробнее и опирается на несколько источников, которые автор сравнивает между собой. Доклад короче и рассчитан на выступление, поэтому в нём меньше цитат и больше выводов.
Этот пример создан в Studentix и прочитан редактором перед публикацией. Он подходит как образец структуры и подачи материала, но факты и источники перед использованием стоит перепроверить, а оформление сверить с методичкой.

 Готовый план работы


 Снимите ограничения - оплатите премиум тариф


 Скопировано

