 Вход в личный кабинет
- Индивидуальный проект
- Информатика
Индивидуальный проект на тему «Информационная безопасность»
- Тип работы
- Индивидуальный проект
- Объём
- 18 страниц
- Оформление
- ГОСТ 7.32‑2017
- Предмет
- Информатика
- Год
- 2026
- В работе
- таблицы и графики
Индивидуальный проект по информатике на тему «Информационная безопасность». В паспорте сформулированы проблема, цель, задачи и продукт — памятка «Цифровая безопасность за десять шагов». Теоретическая часть раскрывает триаду конфиденциальности, целостности и доступности, основные угрозы для пользователя, законы 149-ФЗ и 152-ФЗ и главу 28 УК РФ. Выполнен расчёт числа комбинаций и времени подбора паролей разной длины. Есть таблица угроз и мер защиты и диаграмма стойкости паролей.
Как выглядит работа
Так выглядят листы открытой части в оформлении по ГОСТ. Любой лист можно открыть крупно.
 Лист 1
 Лист 2
 Лист 3
 Лист 4
 Лист 5
Паспорт работы
Актуальность
Подростки проводят в сети много времени, но плохо понимают реальные угрозы: фишинг, угон аккаунтов, социальную инженерию.
Проблема
Умение пользоваться приложениями не означает понимания того, как защитить личную информацию.
Цель
Разработать для учащихся памятку по информационной безопасности на основе анализа угроз и расчёта стойкости паролей.
Задачи
- Изучить понятие и принципы информационной безопасности.
- Классифицировать основные угрозы для пользователя.
- Познакомиться с правовыми основами защиты информации.
- Рассчитать влияние длины и состава пароля на время подбора.
- Составить и оформить памятку.
Объект
Информационная безопасность личности в цифровой среде.
Предмет
Угрозы личной информации школьника и меры защиты от них.
Методы
План работы
2 раздела · 7 подпунктов · ≈ 18 стр.
По плану видно, как тема разложена на разделы и сколько места отведено каждому из них. Пункты, которые есть в открытом тексте, ведут прямо к нужному месту.
II.Информационная безопасность: понятия, угрозы, защита≈ 8 стр.
- II.1.Что такое информационная безопасность≈ 2 стр.
- II.2.Основные угрозы для пользователя≈ 2 стр.
- II.3.Правовая защита информации в России≈ 2 стр.
- II.4.Расчёт стойкости паролей≈ 2 стр.
III.Практическая часть: памятка «Цифровая безопасность за десять шагов»≈ 8 стр.
- III.1.Отбор правил для памятки≈ 3 стр.
- III.2.Оформление буклета и слайдов≈ 3 стр.
- III.3.Апробация на классном часе≈ 2 стр.
- IV.Заключение≈ 1 стр.
- V.Список использованных источниковпосле оплаты
Объём пунктов указан примерно и посчитан для оформления по ГОСТ 7.32-2017, то есть для шрифта Times New Roman 14 с интервалом 1,5.
Текст работы
Ниже открыто ≈ 4,5 стр. из 18, это введение и первая глава. Заключение и список источников остаются в полной версии.
Введение
У среднего старшеклассника в телефоне лежит электронный дневник, банковское приложение, к которому родители привязали карту для обедов, два-три мессенджера, игровой аккаунт с покупками и облако с фотографиями за несколько лет. Всё это защищено паролями, которые нередко совпадают. Когда в 1990-е годы родители нынешних школьников были подростками, угнать у человека всю его переписку и деньги одним сообщением было невозможно, а сейчас это обычная история из новостей. Принято думать, что молодые люди разбираются в технике лучше взрослых и потому в безопасности. Пользоваться приложениями они действительно умеют быстро, но как устроена ловушка в «сообщении от друга», знают далеко не все.
Слова «информационная безопасность» вызывают в воображении серверную комнату с мигающими лампочками и людей в наушниках. Для обычного человека всё гораздо прозаичнее: беда начинается с пароля «123456», который в списках самых популярных паролей, ежегодно публикуемых компаниями-разработчиками менеджеров паролей, много лет держится на первых строчках, или с одного поспешного нажатия на ссылку. Поэтому в проекте нет сложной криптографии. Есть попытка объяснить сверстникам несколько правил так, чтобы за каждым стояли пример или число, а не просто «будьте осторожны».
Проблема проекта: подростки активно пользуются цифровыми сервисами, но плохо представляют себе реальные угрозы и способы защиты. Объект: информационная безопасность личности в цифровой среде. Предмет: угрозы личной информации школьника и меры защиты от них.
Цель проекта — разработать для учащихся памятку по информационной безопасности, основанную на анализе угроз и расчёте стойкости паролей. Задачи: изучить понятие и принципы информационной безопасности; классифицировать основные угрозы для пользователя; познакомиться с правовыми основами защиты информации в России; рассчитать, как длина и состав пароля влияют на время его подбора; составить и оформить памятку.
Методы: анализ литературы и нормативных документов, классификация, математический расчёт, моделирование. Продукт проекта: памятка «Цифровая безопасность за десять шагов» в виде буклета и слайдов для классного часа.
Глава 1. Информационная безопасность: понятия, угрозы, защита
1.1 Что такое информационная безопасность
В специальной литературе информационную безопасность обычно описывают через три свойства информации, которые нужно сохранить. Эту схему часто называют триадой КЦД, а в англоязычных источниках CIA. Конфиденциальность означает, что информация доступна только тем, кому она предназначена: переписку читают её участники, а не посторонние. Целостность означает, что данные не изменены без разрешения: оценка в электронном журнале не исправлена злоумышленником. Доступность означает, что нужная информация доступна тогда, когда она нужна: сайт с расписанием экзаменов работает, а не лежит под атакой.
Удобство этой схемы в том, что любую угрозу можно отнести к нарушению одного из трёх свойств. Украденный пароль от почты бьёт по конфиденциальности, вирус-шифровальщик, сделавший файлы недоступными, по доступности, а подменённая ссылка в сообщении от «друга» обычно нарушает и то и другое. Для обычного пользователя эта теория оборачивается очень практичным вопросом: что именно я рискую потерять и кто от этого выиграет?
1.2 Основные угрозы для пользователя
Угроз в сети много, но большинство случаев, с которыми сталкиваются подростки, сводится к нескольким видам. Они перечислены в таблице 1 вместе с типичными признаками и простыми мерами защиты.
Таблица 1 — Основные угрозы для пользователя и меры защиты
| Угроза | Как выглядит | Какое свойство нарушает | Как защититься |
|---|---|---|---|
| Фишинг | Письмо или сообщение со ссылкой на поддельный сайт банка, игры, соцсети | Конфиденциальность | Не переходить по ссылкам из сообщений, проверять адрес сайта |
| Подбор пароля | Автоматический перебор простых паролей | Конфиденциальность | Длинный уникальный пароль, двухфакторная аутентификация |
| Вредоносные программы | «Взломанные» игры, файлы из неизвестных источников | Все три свойства | Скачивать приложения только из официальных магазинов, обновлять систему |
| Социальная инженерия | Звонок «из банка» или просьба «друга» прислать код из СМС | Конфиденциальность | Никому не сообщать коды подтверждения |
| Утечка личных данных | Публикация адреса, школы, геометок в открытых профилях | Конфиденциальность | Закрыть профиль, не публиковать лишнее |
Если присмотреться к таблице, в ней бросается в глаза одна деталь: настоящий технический «взлом» требуется только для вредоносных программ, а все остальные угрозы срабатывают потому, что человек сам открывает дверь. Кевин Митник, в 1990-е годы самый разыскиваемый хакер США, после тюремного срока стал консультантом по защите и написал книгу «Искусство обмана». Главная её мысль в том, что пароль проще выпросить, чем подобрать. Митник описывает, как звонил в компании, представлялся сотрудником технической поддержки и через несколько минут разговора получал доступ, на взлом которого ушли бы месяцы.
Фишинг заслуживает отдельного внимания, потому что он постоянно меняет облик. Ещё недавно это были неграмотные письма о выигрыше в лотерею, а теперь сообщение может прийти от взломанного аккаунта одноклассника с просьбой проголосовать за него в конкурсе. Ссылка ведёт на страницу, которая выглядит точно как вход в мессенджер, и человек сам вводит туда номер телефона и код. Через минуту аккаунт уже рассылает ту же просьбу всем его контактам.
Хорошая новость в том, что от большинства подобных атак защищает одна простая мера — двухфакторная аутентификация. Если кроме пароля для входа нужен ещё код из приложения или СМС, украденный пароль сам по себе ничего не даёт. Именно поэтому мошенники так настойчиво просят «продиктовать код»: без него вся их хитрость бесполезна. В памятке этому правилу отведено первое место.
1.3 Правовая защита информации в России
Защита информации в России регулируется несколькими законами. Основной из них — Федеральный закон от 27 июля 2006 года № 149-ФЗ «Об информации, информационных технологиях и о защите информации». В нём определено, что такое информация, кто её обладатель и как ограничивается доступ к ней. В тот же день был подписан и закон № 152-ФЗ «О персональных данных». Персональными данными он называет любые сведения, относящиеся прямо или косвенно к определённому человеку, и обязывает тех, кто их собирает, получать согласие и обеспечивать защиту. Для подростка это значит вполне конкретную вещь: фамилия, адрес, номер телефона, фотографии принадлежат ему, и школа, секция или интернет-магазин не могут распоряжаться ими как вздумается. Согласие за детей до четырнадцати лет обычно дают родители.
Нарушителей ждёт и уголовная ответственность. Глава 28 Уголовного кодекса РФ «Преступления в сфере компьютерной информации» включает, в частности, статью 272 о неправомерном доступе к компьютерной информации и статью 273 о создании, использовании и распространении вредоносных компьютерных программ. Подростки иногда воспринимают «взлом» аккаунта знакомого как шутку, и полезно знать, что с точки зрения закона это может быть преступлением.
1.4 Расчёт стойкости паролей
Чтобы памятка не сводилась к общим словам «придумайте сложный пароль», в проекте выполнен небольшой расчёт. Число возможных паролей равно N в степени L, где N — количество допустимых символов, а L — длина пароля. Пароль из восьми цифр даёт 108 вариантов, из восьми строчных латинских букв 268, примерно 2 · 1011, из восьми символов, включающих прописные и строчные буквы и цифры, 628, примерно 2,2 · 1014, а при длине двенадцать символов с тем же алфавитом 6212, около 3,2 · 1021. Порядок этих чисел показан на рисунке 1.
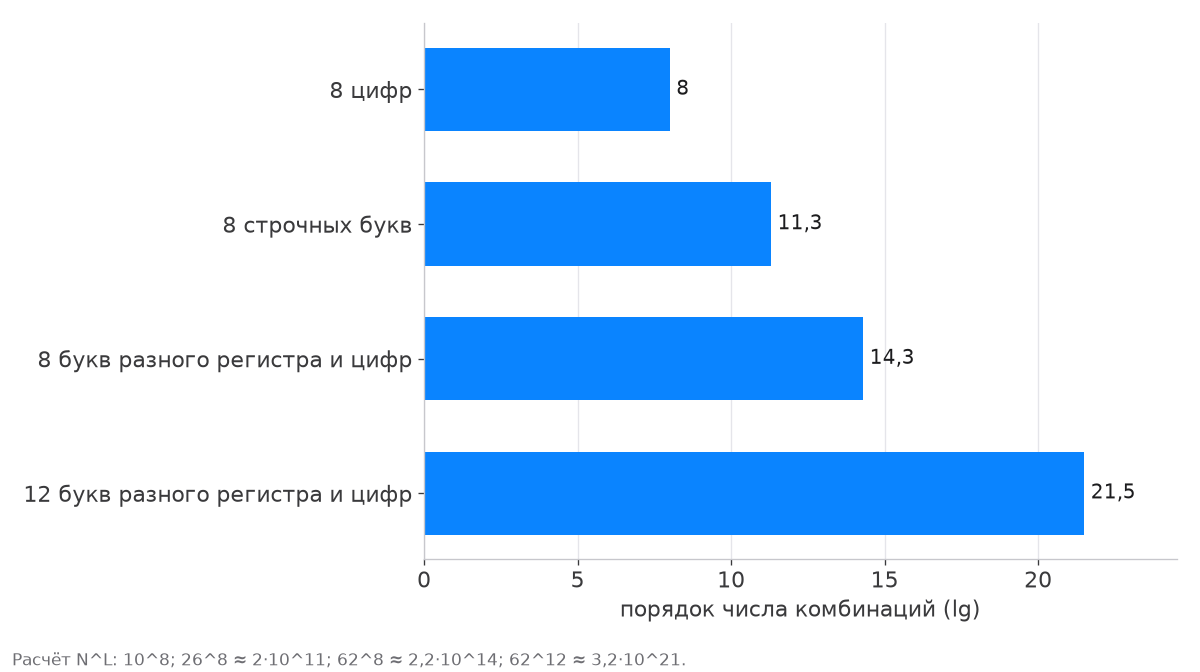
Если принять, что злоумышленник перебирает десять миллиардов вариантов в секунду (такую скорость для простых хеш-функций дают современные видеокарты), пароль из восьми цифр подбирается за сотую долю секунды, из восьми строчных букв примерно за двадцать секунд, из восьми букв разного регистра и цифр за шесть часов, а двенадцатисимвольный пароль потребует около десяти тысяч лет. Отсюда главный практический вывод проекта: длина пароля важнее экзотических символов, и короткая фраза из нескольких слов защищает лучше, чем «P@ssw0rd».
Дальше текст закрыт
В полной версии идут остальные главы, заключение и список из 5 источников по ГОСТ. Работу на эту же тему можно собрать в редакторе: план и первые страницы он делает бесплатно, а остальное открывается после оплаты.
Частые вопросы
Что написать в индивидуальном проекте по информационной безопасности?
Паспорт проекта, понятие ИБ и триаду конфиденциальности, целостности и доступности, виды угроз, законы 149-ФЗ и 152-ФЗ, практический расчёт (например, стойкости паролей) и продукт — памятку.
Какой продукт сделать в проекте «Информационная безопасность»?
Памятку или буклет с правилами цифровой безопасности для сверстников, презентацию для классного часа, тест для проверки знаний.
Почему длинный пароль надёжнее?
Число вариантов растёт как N в степени L: пароль из 12 букв и цифр даёт около 3,2 · 10²¹ комбинаций, и его перебор занял бы тысячи лет.
Подойдёт ли этот пример для защиты индивидуального проекта?
Как образец структуры подойдёт, а сдавать его нельзя: текст опубликован в открытом каталоге. Практическая часть и продукт у вашего проекта должны быть своими.
Что спрашивают на защите индивидуального проекта?
Чаще всего просят объяснить, зачем нужен продукт, как проверялась гипотеза и что бы вы сделали иначе. Ответы на эти вопросы стоит продумать заранее по своему тексту.
Этот пример создан в Studentix и прочитан редактором перед публикацией. Он подходит как образец структуры и подачи материала, но факты и источники перед использованием стоит перепроверить, а оформление сверить с методичкой.

 Готовый план работы


 Снимите ограничения - оплатите премиум тариф


 Скопировано

